Pubblicato l’8 ottobre 2026
Attacco hacker alla Farnesina: DDoS mitigato, cosa sappiamo
Il sito del Ministero degli Affari Esteri è stato bersaglio di un attacco informatico nella mattinata dell’8 ottobre. La Farnesina riferisce che i sistemi di protezione hanno contenuto l’azione senza provocare disservizi. Le prime ricostruzioni investigative indicano un attacco DDoS riconducibile alla rete filorussa NoName057(16).
La Farnesina ha riferito che l’attacco era in corso dalla mattina.
Il Ministero ha dichiarato che i sistemi di protezione hanno evitato interruzioni del servizio.
Le informazioni investigative riportate da ANSA indicano un attacco distribuito di negazione del servizio.
Cosa è successo alla Farnesina
- L’8 ottobre 2026 il sito del Ministero degli Affari Esteri è stato colpito da un attacco informatico.
- La Farnesina ha confermato che l’azione è stata mitigata dai sistemi di protezione senza disservizi.
- Il Ministero monitora la situazione con il Polo Strategico Nazionale e le autorità competenti.
- ANSA riferisce che l’attacco sarebbe stato un DDoS riconducibile a NoName057(16); l’attribuzione resta distinta dalla conferma ufficiale dell’incidente.
- Sono state avviate verifiche anche sui siti delle sedi diplomatiche e consolari italiane all’estero.
La Farnesina conferma l’attacco e segnala nessun disservizio
La conferma ufficiale è arrivata dal Ministero degli Affari Esteri e della Cooperazione Internazionale. Nel comunicato pubblicato l’8 ottobre, la Farnesina ha riferito che il proprio sito era oggetto di un attacco informatico dalla mattina e che l’azione era stata contenuta dai sistemi di protezione.
Secondo il Ministero, al momento della comunicazione l’incidente non aveva causato disservizi. Il monitoraggio prosegue in collaborazione con il Polo Strategico Nazionale e in raccordo con le autorità competenti.
Le verifiche sono state estese anche ai portali delle rappresentanze diplomatiche e consolari italiane all’estero, per controllare l’eventuale presenza di tentativi analoghi. Questo elemento amplia il perimetro dell’analisi senza indicare, di per sé, che altre sedi siano state effettivamente compromesse.
Il dato accertato: il Ministero ha confermato l’attacco al proprio sito e ha dichiarato che le difese hanno evitato interruzioni dei servizi fino al momento della nota ufficiale.
Le prime ricostruzioni indicano NoName057(16) e un attacco DDoS
L’identità degli autori appartiene a un livello informativo diverso dalla conferma dell’incidente. Secondo quanto riferito da ANSA sulla base delle informazioni emerse nel corso della giornata, dietro l’azione ci sarebbe NoName057(16), rete filorussa già associata a numerose campagne di disturbo contro servizi digitali.
La stessa ricostruzione indica che l’azione sarebbe stata condotta con modalità DDoS, acronimo di Distributed Denial of Service. La Polizia Postale si è attivata sul caso; ANSA riferisce inoltre il coinvolgimento del Centro nazionale anticrimine informatico per la protezione delle infrastrutture critiche e dell’Agenzia per la cybersicurezza nazionale.
Attacco al sito del Ministero
La Farnesina ha confermato ufficialmente l’incidente, il monitoraggio e l’assenza di disservizi nella fase comunicata pubblicamente.
Attribuzione a NoName057(16)
La riconducibilità al gruppo e la natura DDoS sono state riportate dalle agenzie sulla base delle informazioni disponibili durante gli accertamenti.
Una rivendicazione o una prima ricostruzione non equivalgono automaticamente a un’attribuzione tecnica definitiva. Identificare con certezza gli autori di un’operazione cyber può richiedere analisi di infrastrutture, traffico, indicatori tecnici e ulteriori elementi investigativi.
Come funziona un DDoS e perché non equivale a un furto di dati
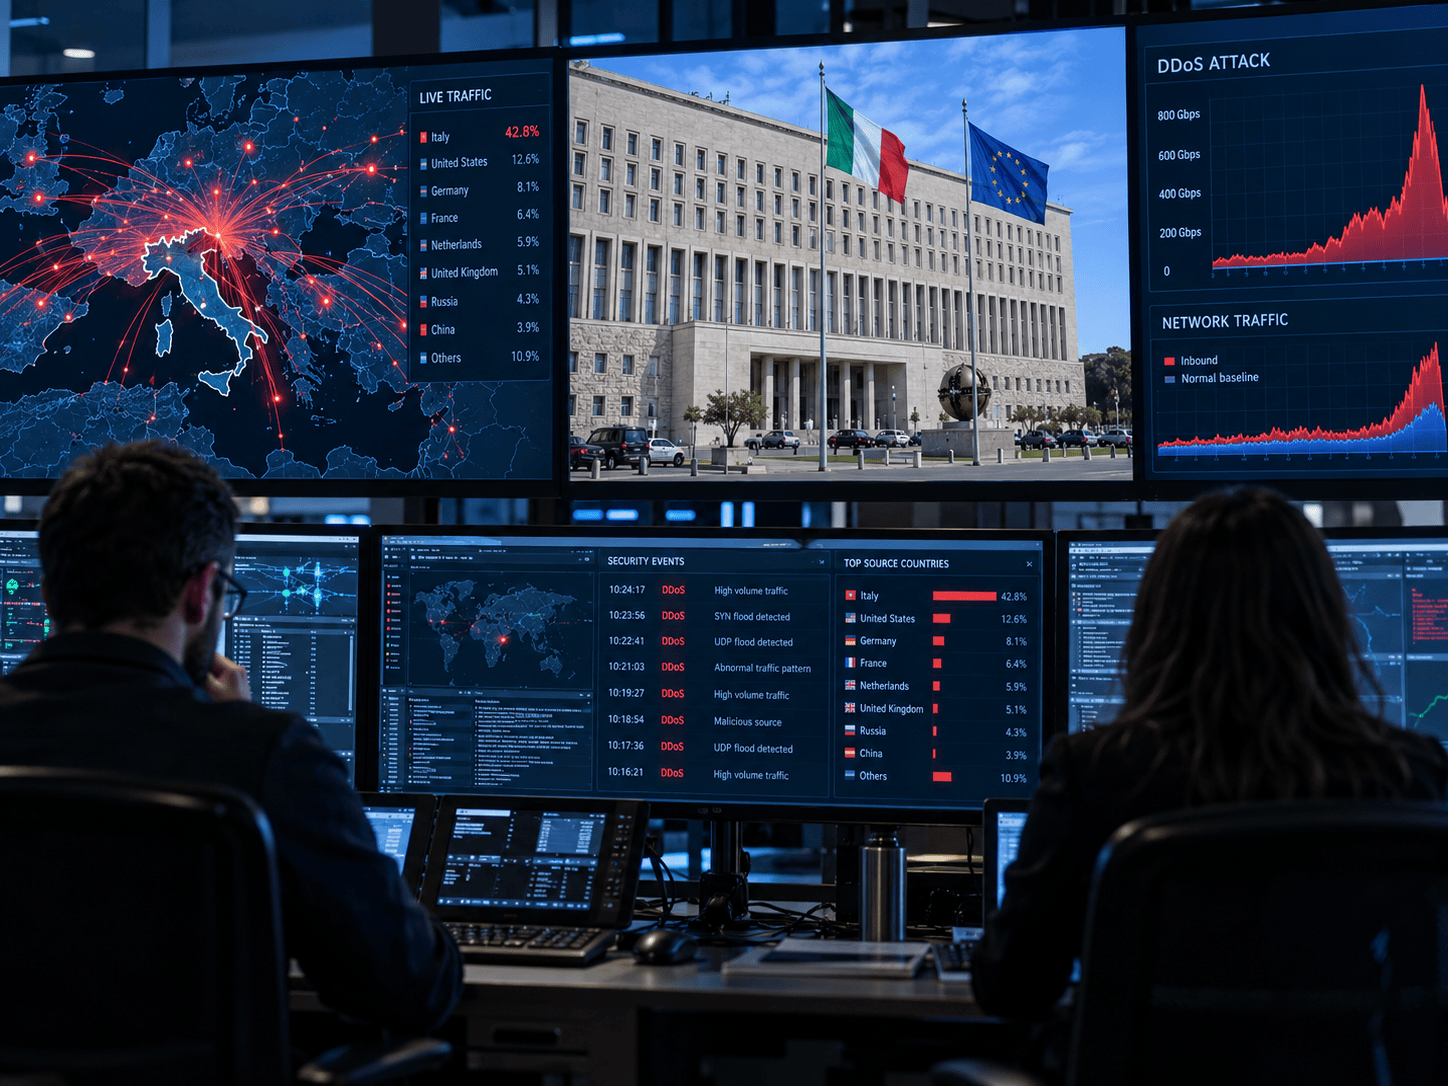
Un attacco DDoS punta principalmente alla disponibilità di un servizio online. Un numero molto elevato di richieste viene indirizzato contemporaneamente verso il bersaglio con l’obiettivo di saturarne le risorse e rendere più difficile, o impossibile, l’accesso degli utenti legittimi.
Numerose sorgenti inviano richieste verso lo stesso sito o servizio.
L’infrastruttura deve gestire un volume di traffico molto superiore a quello ordinario.
Se la capacità viene superata, il servizio può rallentare o diventare irraggiungibile.
I sistemi di difesa filtrano il traffico anomalo e cercano di mantenere raggiungibile il servizio.
Un DDoS, considerato da solo, non dimostra che gli aggressori siano entrati nei sistemi interni. Non implica quindi automaticamente accesso a database, sottrazione di documenti, compromissione di account o esfiltrazione di informazioni.
Nel comunicato dell’8 ottobre la Farnesina non ha segnalato violazioni di dati: ha descritto un attacco al sito contenuto dai sistemi di protezione. Eventuali conclusioni più ampie richiederebbero informazioni tecniche che, al momento della pubblicazione, non risultano comunicate ufficialmente.
NoName057(16), la rete già colpita dall’Operation Eastwood
NoName057(16) è una rete cyber filorussa documentata dalle autorità europee per campagne DDoS contro Ucraina e Paesi che sostengono Kiev. Europol la descrive come una rete ideologica composta in larga parte da simpatizzanti di lingua russa che utilizzano strumenti automatizzati per partecipare agli attacchi.
Nel luglio 2025 Europol ed Eurojust hanno coordinato Operation Eastwood, un’operazione internazionale alla quale ha partecipato anche l’Italia. Secondo il bilancio ufficiale di Europol, furono interrotti oltre cento server, una parte rilevante dell’infrastruttura centrale venne portata offline e furono emessi sette mandati di arresto.
L’operazione portò inoltre a due arresti, ventiquattro perquisizioni e alla notifica di avvertimenti a più di mille sostenitori della rete. Europol segnalò anche l’utilizzo di strumenti progettati per semplificare la partecipazione alle campagne DDoS.
Un punto importante: l’azione internazionale del 2025 ha colpito infrastrutture e soggetti collegati alla rete, ma non autorizza a considerare automaticamente qualsiasi successivo attacco attribuito al nome NoName057(16) come tecnicamente dimostrato senza nuovi accertamenti.
Perché il Ministero controlla anche le sedi diplomatiche all’estero
La rete digitale della Farnesina non coincide con un singolo portale. Ambasciate, consolati e altre rappresentanze dispongono di servizi online rivolti a cittadini, imprese e interlocutori istituzionali. Per questo il Ministero ha esteso le verifiche ai siti delle sedi diplomatico-consolari.
La decisione ha carattere preventivo: il comunicato ufficiale parla di controlli destinati a individuare eventuali tentativi analoghi, senza affermare che tutti quei siti siano stati colpiti o compromessi.
Il ministro Antonio Tajani ha inserito l’episodio nel più ampio rafforzamento delle capacità di prevenzione, monitoraggio e risposta alle minacce informatiche della Farnesina. Ha inoltre indicato l’intenzione dell’Italia di lavorare con Romania e altri Stati membri dell’Unione europea su proposte relative alla designazione dei responsabili di attacchi cyber contro istituzioni.
Attacco alla Farnesina: fatti confermati e punti ancora aperti
| Elemento | Stato | Fonte / livello di certezza |
|---|---|---|
| Attacco al sito della Farnesina | Confermato | Comunicazione ufficiale del Ministero |
| Data | 8 ottobre 2026 | Comunicazione ufficiale |
| Disservizi | Nessuno segnalato nella nota | Comunicazione ufficiale |
| Monitoraggio con Polo Strategico Nazionale | Confermato | Comunicazione ufficiale |
| Verifiche sulle sedi diplomatiche e consolari | Confermate | Comunicazione ufficiale |
| Modalità DDoS | Indicata dalle prime ricostruzioni | ANSA e informazioni investigative |
| NoName057(16) | Indicata come possibile responsabile | ANSA; attribuzione distinta dalla conferma dell’incidente |
| Furto di dati | Non segnalato | Nessuna comunicazione ufficiale disponibile lo indica |
Le domande utili per interpretare l’incidente
Che cosa significa che l’attacco è stato “mitigato”?
Significa che le difese hanno ridotto o neutralizzato gli effetti del traffico ostile. Nel caso della Farnesina, il Ministero ha riferito che questa protezione ha consentito di evitare disservizi nella fase comunicata pubblicamente.
È già certo che l’attacco sia stato eseguito da NoName057(16)?
Il nome della rete emerge dalle informazioni investigative riportate da ANSA. La Farnesina, nel proprio comunicato, conferma l’attacco ma non attribuisce direttamente l’azione a quel gruppo. I due livelli informativi vanno quindi tenuti distinti.
Operation Eastwood aveva eliminato NoName057(16)?
No. L’operazione internazionale del luglio 2025 ha interrotto oltre cento server e una parte importante dell’infrastruttura, oltre a produrre arresti, perquisizioni e mandati. Europol non ha descritto quell’intervento come una garanzia della cessazione definitiva di ogni attività riconducibile alla rete.
Fonti verificate
- Ministero degli Affari Esteri e della Cooperazione Internazionale — comunicato ufficiale dell’8 ottobre 2026.
- ANSA — aggiornamento su NoName057(16), DDoS e attività investigative.
- Europol — documentazione ufficiale sull’Operation Eastwood e sulla rete NoName057(16).
Segui gli sviluppi sulla sicurezza digitale
NewsPrisma continua a seguire l’attacco alla Farnesina e le principali notizie su cybersicurezza, tecnologia e scenari internazionali, distinguendo gli elementi verificati dalle ricostruzioni ancora oggetto di accertamento.
Vai alle ultime notizie
Lascia un commento